Las amenazas que todo oficial de protección debe dominar
Usted es Oficial de Protección de la Instalación Portuaria (OPIP). Cada semana llegan buques, contenedores, transportadores y sistemas que hablan entre sí. Su trabajo es evitar que alguno de esos elementos se convierta en un suceso que afecte a la protección marítima.
Piense en una semana cualquiera. El lunes se recibe una unidad de carga con documentos que no cuadran. El miércoles, el operador del TOS reporta lentitudes anómalas en el sistema. El viernes, un vigilante encuentra un candado forzado en un punto que nadie tenía asignado. Tres episodios, tres familias distintas de amenaza. El oficial promedio los trata como tres molestias sueltas. El oficial que domina sus amenazas los lee como un solo tablero.
Hay un problema. Las amenazas no esperan a la revisión periódica del plan. Cambian de forma más rápido de lo que cambian los procedimientos. Y el oficial que solo vigila el perímetro termina reaccionando cuando el daño ya está dentro.
La buena noticia: dominar las amenazas no exige adivinar el futuro. Exige método. Este artículo organiza el panorama en tres familias prácticas y muestra qué debe observar el OPIP en cada una, con el Código Internacional para la Protección de los Buques y de las Instalaciones Portuarias (Código PBIP/ISPS Code) como marco de referencia.
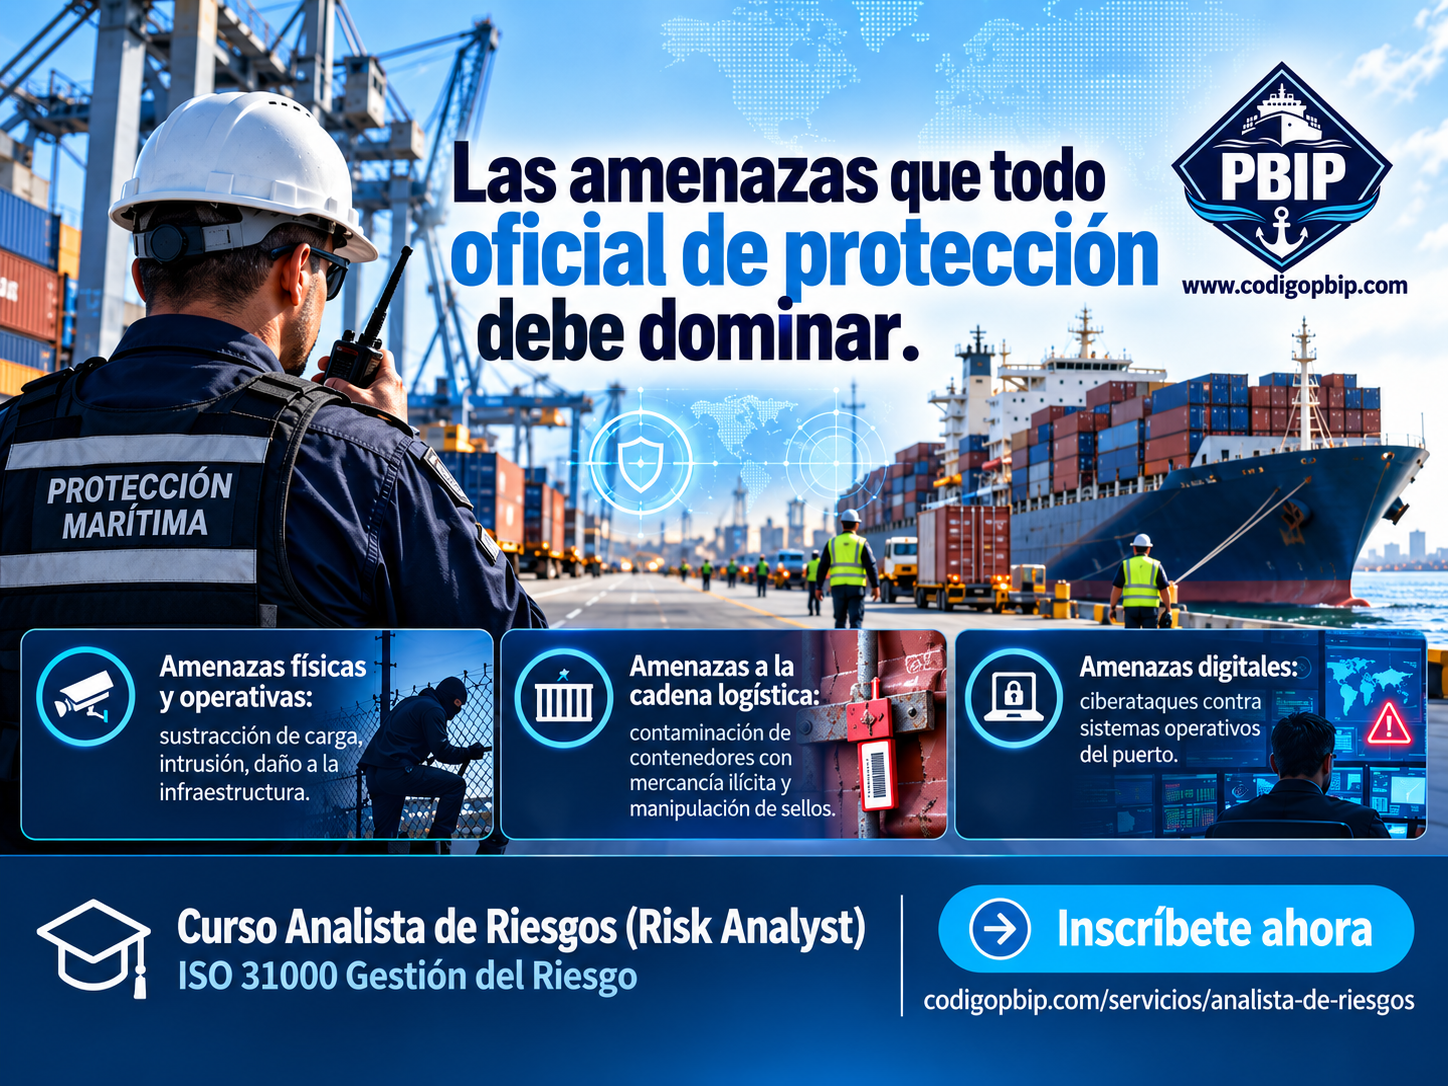
Primero, el mapa: tres familias de amenazas
La protección portuaria moderna se desarrolla en escenarios físicos, logísticos y digitales que están cada vez más interconectados:
- Amenazas físicas y operativas: sustracción de carga, intrusión, sabotaje o daño a la infraestructura.
- Amenazas a la cadena logística: contaminación de contenedores con mercancías ilícitas y manipulación de sellos.
- Amenazas digitales: ciberataques contra sistemas que soportan la operación y la protección del puerto.
Estas tres familias constituyen una estructura práctica para organizar el análisis; no son una clasificación textual establecida por el Código PBIP. Cada instalación debe determinar sus amenazas pertinentes mediante su propia evaluación de protección.
| Familia de amenaza | Ejemplos | Activos expuestos | Señales que debe vigilar el OPIP |
|---|---|---|---|
| Física y operativa | Sustracción, intrusión, sabotaje, daño | Carga, personas e infraestructura | Accesos o movimientos no autorizados, alteraciones físicas |
| Cadena logística | Contaminación de UTC, manipulación de sellos | Contenedores, carga y trazabilidad | Sellos o documentos anómalos, cambios de custodia, movimientos injustificados |
| Digital | Ciberataque o compromiso de sistemas | TOS, CCTV, control de acceso, comunicaciones y datos | Indisponibilidad, accesos anómalos, pérdida o alteración de información |
Confundir estas amenazas —o concentrarse exclusivamente en una de ellas— puede dejar vulnerabilidades importantes fuera de la evaluación.
Amenaza 1: robo y sustracción de carga
La sustracción de carga es una amenaza persistente para la cadena logística. No siempre requiere tecnología sofisticada: puede aprovechar debilidades en la trazabilidad, la cadena de custodia, la información, el transporte o la supervisión.
La evidencia regional permite dimensionar el problema. Una columna de La Nación de Costa Rica recoge 580 casos de sustracción de contenedores entre 2020 y 2024. Es un acumulado de cinco años y no debe compararse como una reducción frente a un solo año. En 2025, la Memoria Anual del Organismo de Investigación Judicial (OIJ) registró 156 denuncias, frente a 119 en 2024: un incremento interanual del 31,09 %.
Estas cifras no demuestran por sí mismas cuál control falló en cada caso, pero sí justifican una pregunta esencial para la gestión del riesgo: ¿en qué punto de la cadena se pierde la capacidad de detectar y responder ante una anomalía?
Vea nuestro análisis de las 156 sustracciones de contenedores registradas en Costa Rica en 2025.
Qué le corresponde al OPIP dentro del alcance de la instalación:
- Verificar que los movimientos de carga sujetos a los procedimientos de la instalación tengan responsable, autorización y trazabilidad.
- Aplicar las medidas previstas para el nivel de protección vigente y estar preparado para implementar las medidas adicionales que correspondan cuando el nivel cambie.
- Tratar anomalías relevantes en sellos, unidades, documentos, accesos o movimientos como información que debe verificarse y analizarse, no simplemente como una molestia administrativa.
Lectura relacionada: Niveles de protección PBIP: quién los fija y cómo aplicarlos.
Amenaza 2: contaminación de contenedores
La contaminación de contenedores con sustancias ilícitas constituye una amenaza crítica para numerosas instalaciones portuarias y para la integridad de la cadena logística internacional.
No debe entenderse únicamente como el momento en que una persona abre una unidad e introduce mercancía ilícita. Puede ser el resultado de una cadena de eventos: obtención de información, ingreso no autorizado, pérdida de trazabilidad, manipulación de equipos o sellos, intervención de la unidad y posterior reubicación para embarque.
Para el OPIP, su tratamiento puede exigir integrar controles de acceso, vigilancia, inspección, integridad de sellos, trazabilidad, reporte de anomalías y coordinación con las autoridades competentes, de acuerdo con la evaluación y el plan de protección aplicables.
La Organización Marítima Internacional (OMI) incluye entre sus orientaciones relacionadas con la protección marítima la Resolución A.985(24), que revisa las directrices para la prevención y represión del contrabando de drogas, sustancias psicotrópicas y precursores químicos en buques dedicados al tráfico marítimo internacional.
Un ejercicio útil para revisar este riesgo consiste en representar la secuencia completa: puntos de entrada, actores, movimientos, vulnerabilidades, señales de alerta y controles capaces de interrumpir la cadena.
Vea el Grafo maestro de contaminación de contenedores con drogas ilícitas.
Qué le corresponde al OPIP:
- Asegurar que las inspecciones de unidades y sellos previstas dentro de sus procedimientos se ejecuten con criterios definidos y personal competente.
- Mantener la trazabilidad de las actividades de manipulación y de los controles de protección que corresponda registrar.
- Reportar, preservar y analizar la información relacionada con anomalías e incidentes de protección de acuerdo con los procedimientos establecidos.
- Utilizar los incidentes propios y la información pertinente del entorno como insumos para revisar amenazas, vulnerabilidades y controles.
Amenaza 3: ciberataques contra la operación portuaria
La tercera familia es relativamente nueva frente a las amenazas físicas tradicionales y puede ser subestimada. El puerto dejó de ser solo grúas, patios y puertas: hoy también depende de software, redes, sensores y datos.
El sistema de gestión de terminal (TOS), los controles de acceso, las comunicaciones, los sistemas de vigilancia y otros procesos pueden depender de activos tecnológicos. Cuando uno de ellos es comprometido, el efecto puede trascender el área informática y afectar la protección física y la continuidad operacional.
Un ciberataque puede provocar, por ejemplo, controles de acceso que no autentican correctamente, sistemas de vigilancia indisponibles o información operacional alterada o inaccesible.
La OMI define la gestión del ciberriesgo marítimo como un proceso que comprende identificar, analizar, evaluar y comunicar el riesgo, y aceptarlo, evitarlo, transferirlo o mitigarlo hasta un nivel aceptable considerando los costos y beneficios de las medidas adoptadas. Las Directrices de la OMI sobre gestión del ciberriesgo marítimo —MSC-FAL.1/Circ.3/Rev.4— proporcionan recomendaciones de alto nivel frente a amenazas y vulnerabilidades cibernéticas actuales y emergentes.
La evolución regulatoria también debe vigilarse. El Comité de Seguridad Marítima de la OMI ha reconocido la necesidad de continuar desarrollando estándares de ciberseguridad para los buques y las instalaciones portuarias.
Qué le corresponde al OPIP:
- Considerar la dependencia de sistemas tecnológicos cuando estos puedan afectar funciones o medidas de protección de la instalación.
- Coordinar con las áreas responsables de tecnología, operaciones y continuidad los canales de reporte y las respuestas ante incidentes.
- Identificar qué controles físicos dependen de sistemas digitales y qué alternativas existen ante su indisponibilidad.
- Considerar otras tecnologías emergentes —incluidos los sistemas no tripulados cuando resulten pertinentes— dentro del análisis de amenazas de la instalación.
Lectura relacionada: Amenazas con drones y Código PBIP.
El plan de 3 pasos para no reaccionar tarde
Las tres familias comparten una realidad: el oficial que mejor las gestiona no es necesariamente el que dispone de más tecnología, sino el que convierte información en decisiones.
Este es el ciclo que la Academia Marítima de Seguridad Integral aplica en la formación de Analista de Riesgos:
Paso 1 — Mapear
Identifique las amenazas que realmente enfrenta la instalación, dónde podrían materializarse, qué activos podrían verse afectados y cuáles son las vulnerabilidades relevantes.
Paso 2 — Analizar y evaluar
No todos los riesgos requieren la misma prioridad. Analice y evalúe los riesgos utilizando criterios previamente establecidos —por ejemplo, consecuencias y probabilidad cuando la metodología adoptada así lo contemple— y determine cuáles requieren tratamiento prioritario.
Paso 3 — Ensayar la respuesta
Un procedimiento que nunca se ha ejercitado mantiene incertidumbres sobre su eficacia. Los ejercicios, simulacros, análisis de incidentes y lecciones aprendidas permiten comprobar capacidades e identificar oportunidades de mejora.
¿Qué exige realmente el Código PBIP?
El Código PBIP no establece una lista universal denominada “las tres amenazas” aplicable por igual a todas las instalaciones portuarias. Su enfoque exige considerar las condiciones particulares de cada instalación y las amenazas y vulnerabilidades pertinentes mediante la evaluación de protección.
Por eso, las tres familias presentadas en este artículo —físicas y operativas, cadena logística y digitales— deben entenderse como una estructura práctica para organizar el análisis, no como una clasificación normativa textual del Código PBIP.
La Evaluación de Protección de la Instalación Portuaria (EPIP) constituye la base para determinar las medidas de protección que posteriormente deben reflejarse en el Plan de Protección de la Instalación Portuaria (PPIP).
La consecuencia práctica para el OPIP es clara: conocer el plan no es suficiente. Debe comprender qué amenazas y vulnerabilidades justifican sus medidas y mantenerse atento a cambios que puedan afectar su adecuación.
Lo que debe poder demostrar una instalación
Dominar las amenazas también es un asunto de evidencia.
Durante una verificación, no basta con afirmar que un control existe. La instalación debe poder demostrar, según corresponda, que su evaluación, su plan, sus procedimientos, registros, ejercicios y medidas de protección son coherentes y se aplican.
La conexión con las amenazas es directa. Una instalación que analiza sistemáticamente su entorno dispone de mejores elementos para justificar decisiones, actualizar controles y conservar evidencia. Una que solamente completa registros para una inspección pierde la oportunidad de utilizar esa información para gestionar la protección.
Las deficiencias detectadas durante una verificación pueden generar requerimientos u otras actuaciones de la autoridad competente, dependiendo de su naturaleza, gravedad y del régimen aplicable.
Su archivo de incidentes —propios y del entorno pertinente— puede convertirse en una fuente valiosa de conocimiento. Trátelo como información para la toma de decisiones, no como simple papelería.
Éxito y fracaso pueden tener la misma infraestructura
Imagine dos instalaciones con muelles similares, buques similares y recursos comparables. Una trata cada suceso como aprendizaje: revisa, ajusta y documenta. La otra archiva el informe y continúa igual.
En la primera, el OPIP transforma información en recomendaciones y la dirección toma decisiones. En la segunda, los incidentes se registran pero no modifican la comprensión del riesgo.
La diferencia no siempre está en el presupuesto. Está también en el método con el que la organización interpreta sus amenazas.
Y el método se entrena. Nadie nace sabiendo comparar un escenario de contaminación de contenedores con uno de acceso no autorizado o con la indisponibilidad de un sistema crítico. Esas competencias se desarrollan analizando escenarios, aplicando criterios y practicando la toma de decisiones.
Preguntas frecuentes sobre amenazas y Código PBIP
¿Cuáles son las principales amenazas que debe considerar un OPIP?
No existe una lista universal de amenazas aplicable por igual a todas las instalaciones portuarias. Deben determinarse mediante la evaluación de protección correspondiente. Como estructura práctica, pueden analizarse amenazas físicas y operativas, amenazas a la cadena logística y amenazas digitales, además de aquellas específicas del contexto de cada instalación.
¿La contaminación de contenedores debe considerarse en la evaluación de protección?
Debe considerarse cuando resulte pertinente frente a las operaciones, amenazas y vulnerabilidades de la instalación. La manipulación ilícita de unidades, sellos, accesos o procesos logísticos puede comprometer la protección y requerir medidas específicas de prevención, detección y respuesta.
¿El ciberriesgo puede afectar la protección de una instalación portuaria?
Sí. Los sistemas digitales pueden soportar controles de acceso, vigilancia, comunicaciones e información operacional. Su pérdida, alteración o compromiso puede afectar medidas físicas y operacionales de protección. La OMI mantiene directrices específicas sobre gestión del ciberriesgo marítimo.
¿Cuál es la relación entre la EPIP y el PPIP?
La Evaluación de Protección de la Instalación Portuaria proporciona la base para determinar las medidas que deben incorporarse y mantenerse mediante el Plan de Protección de la Instalación Portuaria. El plan debe responder a los riesgos y necesidades de protección identificados para esa instalación.
¿La gestión de amenazas termina cuando se aprueba el PPIP?
No. Las amenazas, tecnologías, operaciones e incidentes pueden cambiar. La información obtenida mediante vigilancia, ejercicios, sucesos de protección y cambios operacionales debe alimentar la revisión de la eficacia de las medidas y los procesos de actualización que correspondan.
Su siguiente paso
La amenaza que afectará su puerto mañana puede estar buscando hoy una vulnerabilidad. La pregunta es si su organización será capaz de reconocerla antes de que se convierta en un incidente.
En la Academia Marítima de Seguridad Integral ASI Ltda. formamos profesionales para convertir información dispersa en decisiones de protección y gestión del riesgo.
El curso Analista de Riesgos desarrolla competencias en fundamentos y marco de referencia de ISO 31000; identificación, análisis, valoración y tratamiento del riesgo; técnicas de análisis; aplicación práctica de la MAAR y elaboración del estudio de seguridad física.
Conozca el Curso Analista de Riesgos | ISO 31000 Gestión del Riesgo.
Por el momento, para orientación comercial puede comunicarse por WhatsApp al +57 300 570 0816.
CN (RA) Jesús Alberto Gutiérrez Reyes
Director General y docente de la Academia Marítima de Seguridad Integral ASI Ltda. Consultor y formador en protección marítima, Código PBIP y gestión del riesgo, con experiencia en formación especializada para personal relacionado con la protección de buques e instalaciones portuarias.
Fuentes y lecturas de referencia
- Organización Marítima Internacional (OMI). Código PBIP y orientaciones sobre protección marítima.
- OMI. Resolución A.985(24), directrices para la prevención y represión del contrabando de drogas, sustancias psicotrópicas y precursores químicos.
- OMI. MSC-FAL.1/Circ.3/Rev.4, Directrices sobre la gestión del ciberriesgo marítimo.
- Organismo de Investigación Judicial de Costa Rica. Memoria Anual 2025.
- CódigoPBIP.com. De 580 casos en cinco años a 156 sustracciones en 2025: ¿quién protege realmente los contenedores?
- CódigoPBIP.com. Grafo maestro de contaminación de contenedores con drogas ilícitas.


 ¿Necesita orientación? Contáctenos